Microsoft propõe um código de conduta para a IA humanista
Empresa abriu uma consulta pública de seis semanas a fim de definir as restrições operacionais para o treinamento de seus modelos
22/09/2026Por Ricardo Marques da Silva

08/04/2024
Por redação AIoT Brasil
Por mais que as empresas e organizações aumentem o investimento em sistemas de segurança, tudo indica que os hackers vêm se mantendo à frente na guerra de ataques cibernéticos. De acordo com o mais recente estudo da Trend Micro, multinacional da área de cibersegurança, em 2023 foram bloqueados quase 161 bilhões de investidas, 10% a mais do que em 2022 e quase o dobro do número de ameaças registradas há cinco anos. A Tailândia e os Estados Unidos foram os países mais atingidos por ransomwares, tendo como alvo, principalmente, o setor bancário.
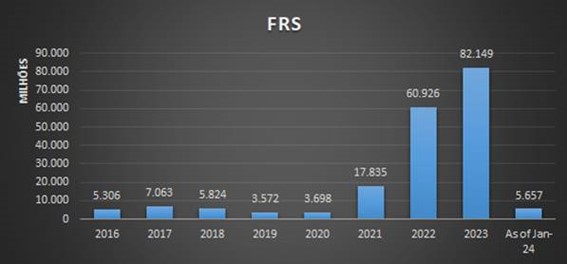
Um dos destaques do relatório foi o crescimento do número de ataques feitos por meio de arquivos contaminados, que aumentaram 35%, o que foi avaliado pela Trend Micro como um forte indicador de que os cibercriminosos estão escolhendo suas vítimas de maneira mais cuidadosa e seletiva. Registraram-se 82,1 bilhões de investidas desse tipo em 2023, ante 60 milhões no ano anterior e apenas 17 milhões em 2021.
“Em vez de dispararem uma enorme quantidade de e-mails ou sites com links maliciosos, os criminosos adotaram a estratégia de atingir um número menor de alvos, só que com maior potencial de ganho financeiro”, explicou Cesar Candido, diretor geral da Trend Micro no Brasil. “Para isso, eles contornam camadas de detecção precoce, como filtros de rede e de e-mails, o que explica o aumento na quantidade de arquivos maliciosos em endpoints”, acrescentou.
Além disso, o estudo revelou um aumento de quase 350% na detecção de malwares de e-mails no último ano, indicando uma tendência de uso de anexos maliciosos nos ataques. Entre outras tendências, o relatório apontou a variedade e a sofisticação dos ataques de APT (advanced persistent threat), especialmente nas táticas de evasão de defesas, e o crescimento de 16% nas detecções de BECs (business e-mail compromises).
De acordo com a pesquisa, o aumento no registro de ameaças por arquivos pode indicar que os hackers também estão ficando mais hábeis em evitar a detecção primária em LOLBins/LOLBas (binários e scripts living-off-the-land, que são ferramentas nativas), bring your own device, explorações de zero day e soluções em áudio e vídeo.
Com base nos resultados do estudo, a Trend Micro fez algumas sugestões às empresas, entre as quais o monitoramento cuidadoso dos aplicativos em nuvem, à medida que se integram às operações diárias, e a utilização de protocolos de segurança abrangentes, para aumentar a proteção contra vulnerabilidades. Recomendou ainda a escolha de fornecedores de segurança confiáveis, que adotem uma abordagem abrangente de cibersegurança, a fim de garantir tanto a proteção dos sistemas como também a vigilância contínua, em busca de novas ameaças.
#arquivos contaminados#ataques cibernéticos#cibercriminosos#cibersegurança#guerra cibernética#hackers#links maliciosos#malwares#ransomwares#segurança
Empresa abriu uma consulta pública de seis semanas a fim de definir as restrições operacionais para o treinamento de seus modelos
22/09/2026Por Ricardo Marques da Silva
Em entrevista ao AIoT Brasil, Rafael Silva, diretor e arquiteto de soluções de segurança da Futurex, empresa especializada em criptografia, fala sobre a ameaça aos algoritmos criptográficos atuais
18/09/2026Por Daniel dos Santos
Levantamento encomendado pela Illumio mostra que organizações do Brasil estão entre as mais confiantes em sua capacidade de detectar riscos
15/09/2026Por Daniel dos Santos