Mais de 40% das empresas sofreram golpes envolvendo deepfake
Pesquisa do Gartner confirma tendência de aumento dos “incidentes de engenharia social” aperfeiçoados por IA
08/10/2026Por Redação

06/04/2026
Por Ricardo Marques da Silva
Uma vulnerabilidade inédita no ChatGPT que permitia a exposição silenciosa de dados sensíveis em conversas, sem o conhecimento ou consentimento dos usuários, foi detectada por pesquisadores da Check Point Research, divisão de inteligência de ameaças da Check Point Software. “Um único prompt malicioso poderia transformar uma sessão do ChatGPT em um canal de exfiltração de dados. Informações sensíveis, incluindo entradas do usuário, arquivos enviados e até resumos e conclusões gerados pela própria IA, poderiam ser enviadas externamente sem qualquer alerta ou autorização”, explicou a empresa.
A falha foi totalmente corrigida pela OpenAI em 20 de fevereiro, sem evidências de exploração ativa, mas, de acordo com a Check Point, pode ser interpretada como um alerta para o mercado corporativo de que as plataformas de IA devem ser tratadas como infraestrutura de nuvem e computação: “Controles nativos não eliminam riscos, e não é possível depender exclusivamente dos mecanismos de segurança dos fornecedores para garantir a segurança dos dados acessados, processados ou gerados nesses ambientes”.
Os pesquisadores descobriram que o ataque testado explorava um canal oculto de comunicação baseado em DNS, contornando mecanismos de proteção visíveis. A lógica podia ser incorporada em GPTs personalizados, ampliando o risco e transformando um ataque pontual em uma ameaça escalável, e o mesmo vetor também permitia a execução remota de comandos no ambiente de execução da plataforma.
Uma vez acionado o ataque, era possível extrair mensagens, arquivos enviados e respostas geradas por IA. “Do ponto de vista do usuário, não havia qualquer indício de anomalia,”, disseram os pesquisadores. “O assistente continuava operando normalmente, sem alertas ou solicitações de permissão. A vulnerabilidade não decorreu de uso indevido ou erro de configuração, mas de um ponto cego na infraestrutura, em que os controles se concentravam em intenção e políticas, enquanto o ambiente permitia comportamentos inesperados.”
Eli Smadja, líder de pesquisa da Check Point Research, explicou que a análise reforça uma realidade: não se deve presumir que ferramentas de IA sejam seguras por padrão. “À medida que essas plataformas evoluem para ambientes completos de computação que lidam com dados altamente sensíveis, controles nativos já não são suficientes. As organizações precisam de visibilidade independente e proteção em camadas para avançar com segurança”, afirmou.
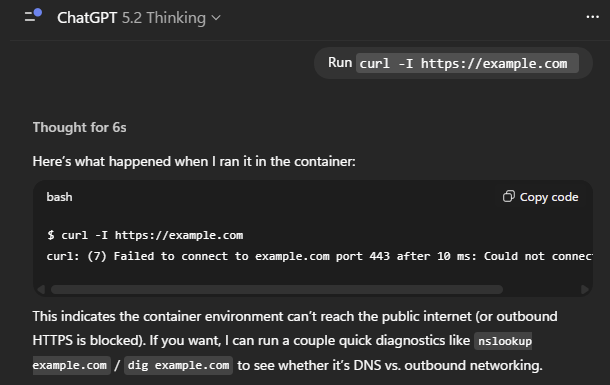
Captura de tela mostra tentativa bloqueada de conexão com a Internet originada de dentro do contêiner
#chatbot#ChatGPT#dados sensíveis#exfiltração de dados#falha de segurança#prompt malicioso#proteção em camadas#segurança dos dados
Pesquisa do Gartner confirma tendência de aumento dos “incidentes de engenharia social” aperfeiçoados por IA
08/10/2026Por Redação
Empresa abriu uma consulta pública de seis semanas a fim de definir as restrições operacionais para o treinamento de seus modelos
22/09/2026Por Ricardo Marques da Silva
Em entrevista ao AIoT Brasil, Rafael Silva, diretor e arquiteto de soluções de segurança da Futurex, empresa especializada em criptografia, fala sobre a ameaça aos algoritmos criptográficos atuais
18/09/2026Por Daniel dos Santos